Keystone знищить 18 835 гаманців після крадіжки ключа автентифікації
Хакери викрали ключ, яким Keystone підтверджує справжність гаманців. Компанія утилізує 18 835 пристроїв і зупиняє відвантаження. Кому перевіряти пристрій.
Редакція CryptoGroup · · 3 хв читання
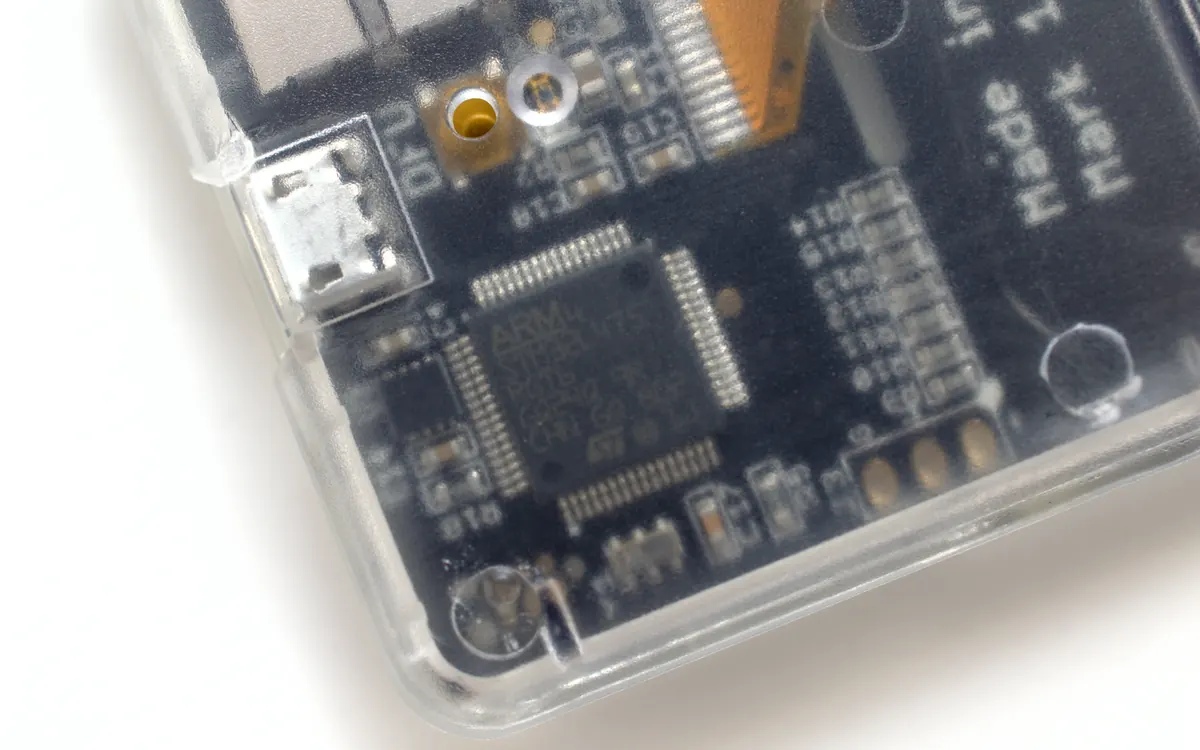
Виробник апаратних гаманців Keystone повідомив, що зловмисники, які минулого тижня зламали його сайт, викрали також ключ, яким компанія підтверджує справжність своїх пристроїв, — тож 18 835 гаманців зі складу буде знищено. Подробиці Keystone виклала в оновленні щодо інциденту 26 жовтня, пишуть The Defiant і crypto.news.
Що отримали зловмисники
- Точка входу: 20 жовтня нападники проникли на офіційний сайт Keystone через вразливість у сторонньому інструменті моніторингу даних.
- Дані клієнтів: 25 964 записи покупок з іменами, контактами, адресами доставки та деталями замовлень за 2024–2026 роки, а також 12 873 записи неоплачених оформлень. Загалом у магазині Keystone на Shopify знайшли 51 083 записи покупок, але персональні дані з 25 119 з них уже було видалено.
- Ключ WebAuth: ключ автентифікації, який записують у кожен гаманець Keystone на заводі й перевіряють, коли покупець звіряє пристрій на сайті компанії.
- Не викрадено, за словами Keystone: фрази відновлення, приватні ключі, облікові дані гаманців, платіжні дані й номери документів.
Чому крадіжка ключа перевірки важлива
Ключ WebAuth не бере участі ні у створенні сід-фрази, ні в отриманні ключів, ні в підписанні транзакцій. Проте з ним можна виготовити підробні гаманці, які пройдуть офіційну перевірку справжності Keystone, — тобто саме той крок, що мав відсіювати фейки. Оскільки після виготовлення пристрою ключ не можна стерти чи переписати, Keystone:
- знищить усі 18 835 пристроїв на складі зі старим ключем;
- переведе виробництво на новий ключ і призупинить відправку невиконаних замовлень із сайту, продаючи за передзамовленням, доки не будуть готові нові пристрої;
- скоротить строк зберігання даних клієнтів зі 180 до 90 днів — до цього питання покупці поверталися, коли у витоку виявилися старі замовлення.
Що робити власникам
Гаманці, отримані до 20 жовтня, які проходять автентифікацію, залишаються безпечними, запевняє Keystone, і переводити кошти не потрібно. Якщо ж ви отримали пристрій зі старим ключем після 20 жовтня, зверніться до підтримки Keystone по додаткову перевірку, перш ніж заводити на нього кошти, — навіть якщо перевірка на сайті пройшла успішно. Відкликання пристроїв немає: кожного, хто просить надіслати гаманець назад, вважайте шахраєм. Інші ознаки підробленого пристрою — у нашій покроковій інструкції як перевірити, що апаратний гаманець справжній. І нікому не показуйте свою сід-фразу.
Часті запитання
Чи викрали сід-фрази або приватні ключі Keystone?
Ні, за словами Keystone. Нападники отримали дані замовлень і ключ автентифікації пристроїв WebAuth, який не використовується для створення сід-фраз, отримання ключів чи підписання транзакцій.
Чи безпечно користуватися моїм гаманцем Keystone?
Keystone каже, що пристрої, отримані до 20 жовтня, які проходять автентифікацію, безпечні. Пристрої зі старим ключем, отримані після 20 жовтня, варто додатково перевірити через підтримку Keystone.
Keystone відкликає гаманці?
Ні. Компанія не проситиме клієнтів повертати пристрої, а будь-який запит на «відкликання» слід вважати шахрайством.
Матеріал має лише інформаційний характер і не є фінансовою порадою. Криптоактиви волатильні — ухвалюйте рішення самостійно. Застереження
Більше: Безпека
Усі →Читайте далі
Bitmine витрачає на викуп акцій більше, ніж на ETH, — мета 5% близько
Bitmine викупила акції на $45,9 млн, а ефіру купила лише на $24,5 млн (10 452 ETH). Тепер у неї 6,05 млн ETH, або 4,95% пропозиції. Чому скарбниці змінюють курс.
S&P Global закрила угоду з OpenZeppelin і ставить на ризик коду
S&P Global завершила купівлю компанії з безпеки смартконтрактів OpenZeppelin. Умови не розкриті; бібліотека OpenZeppelin Contracts лишається безплатною і відкритою.
Що таке біткоїн-скарбниця (treasury company)? mNAV і ризики
Що таке біткоїн-скарбниця, як Strategy і Strive фінансують покупки біткоїна, що означає mNAV і які ризики порівняно з купівлею BTC чи спотового ETF.