Як перевірити, що апаратний гаманець справжній: 7 кроків
Як відрізнити справжній апаратний гаманець від підробки: де купувати, упаковка, ознаки обману із сід-фразою, перевірка автентичності, прошивка й тестовий переказ.
Редакція CryptoGroup · · 6 хв читання
Зміст
- Купуйте у виробника або в реселера з його списку
- Звірте коробку з тим, що в ній має бути
- Будь-яка заздалегідь записана сід-фраза — це шахрайство
- Запустіть офіційну перевірку автентичності
- Встановлюйте прошивку лише через офіційний застосунок
- Перевірте невеликий тестовий переказ на екрані пристрою
- Знайте тривожні ознаки після налаштування і куди звертатися
Апаратний гаманець захищає вас лише тоді, коли це справді пристрій, виготовлений виробником. Підробки й «доопрацьовані» гаманці — реальна й повторювана проблема: лише у 2026 році в пристроях Ledger, проданих через реселера, знайшли імплантати, що перехоплюють фрази відновлення, а в Keystone під час злому сайту викрали ключ, на якому тримається онлайн-перевірка справжності. Наведені нижче кроки підходять для будь-якого бренду. Виконайте їх по черзі, перш ніж переводити на новий пристрій помітну суму. Якщо тема для вас нова, почніть із матеріалу що таке апаратний гаманець.
Купуйте у виробника або в реселера з його списку
Найбільший ризик — звідки взявся пристрій. Замовляйте на офіційному сайті виробника або в магазині, що є в офіційному списку авторизованих продавців (перевіряйте цей список на сайті виробника, а не за посиланням із листа). Уникайте оголошень невідомих продавців на маркетплейсах, «розпакованих» і вживаних пристроїв, підозріло дешевих комплектів і пропозицій із соцмереж чи Telegram. Після історії з імплантатами Ledger частина виробників скоротила мережі реселерів — наприклад, Trezor відмовився від частини продавців, тож незнайомий магазин — привід перевірити ще раз. Вводьте адресу сайту виробника вручну: фішингові копії офіційних магазинів трапляються часто.
Звірте коробку з тим, що в ній має бути
Ще до розпакування знайдіть на сайті виробника офіційну сторінку «що в коробці» або інструкцію з розпакування. Порівняйте з нею упаковку, пломби, кабелі й картки. Захист від розкриття в різних виробників різний: хтось використовує голографічні пломби чи наліпки, хтось — пронумеровані захисні пакети, а хтось покладається переважно на криптографічну перевірку замість пломб. Порвана пломба, сліди клею, переклеєний пакет, подряпини чи явно вживаний пристрій — привід зупинитися й написати виробнику. Пам'ятайте межу цього кроку: гарну упаковку теж можна підробити, тож охайна коробка — умова необхідна, але не достатня.
Будь-яка заздалегідь записана сід-фраза — це шахрайство
Справжній апаратний гаманець сам генерує фразу відновлення (сід-фразу) на власному екрані під час першого налаштування. Ви її записуєте — і більше ніхто її ніколи не бачив. Тому:
- якщо в коробці є картка з уже надрукованими чи записаними словами, не користуйтеся пристроєм;
- якщо пристрій уже налаштований, має встановлений PIN-код або пропускає генерацію фрази — не користуйтеся ним;
- якщо будь-який застосунок, сайт чи «підтримка» просить ввести фразу на комп'ютері чи телефоні — це крадіжка. Жодному чесному виробнику вона не потрібна.
Одне це правило зупиняє найпоширеніші схеми з «фейковими гаманцями». Чому фраза контролює все, пояснює наш гайд що таке сід-фраза.
Запустіть офіційну перевірку автентичності
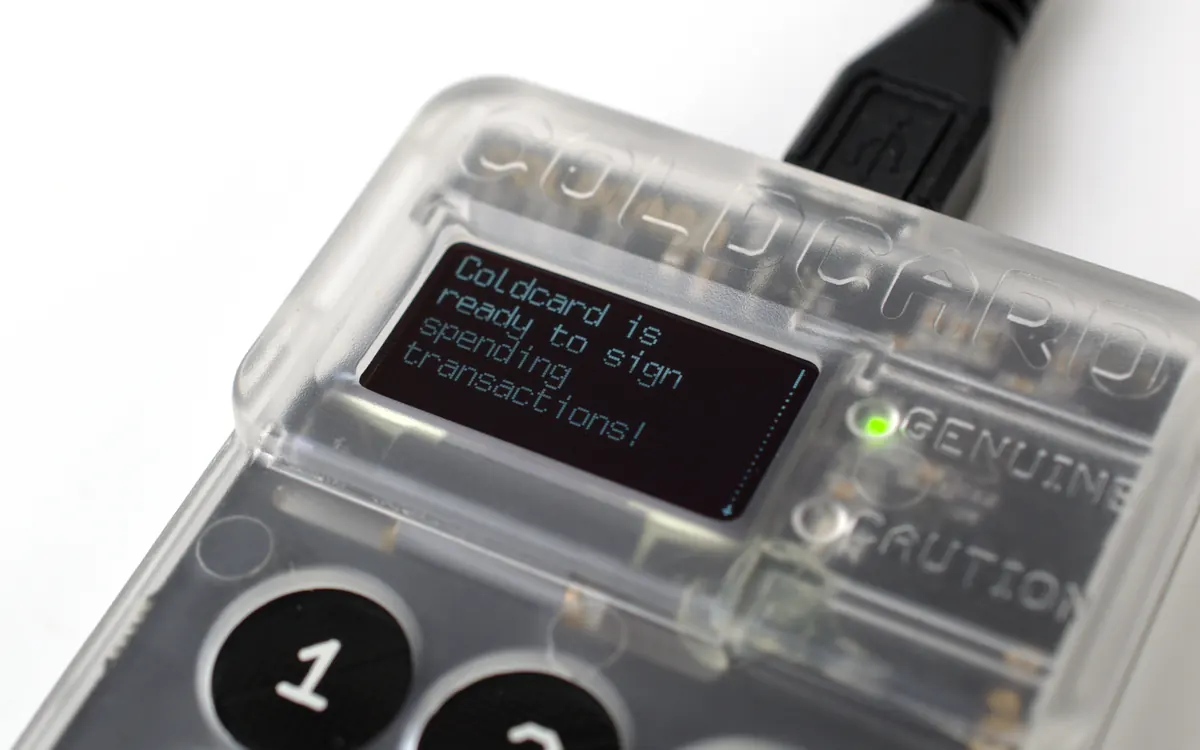
Більшість виробників вбудовують криптографічну перевірку в перше налаштування. Секретний ключ, записаний у пристрій на заводі, доводить застосунку чи сайту виробника, що це їхнє «залізо». Приклади: Ledger Live запускає перевірку справжності (genuine check) під час підключення пристрою; Trezor Suite перевіряє автентичність новіших моделей із захищеним чипом; Coldcard під час першого ввімкнення показує номер пакета, який треба звірити з номером на захисному пакеті; Keystone використовує вебсторінку перевірки. Запускайте перевірку лише в офіційному застосунку чи на офіційному сайті, адресу якого ви ввели самі.
Встановлюйте прошивку лише через офіційний застосунок
Прошивка — це операційна система пристрою, і справжні пристрої приймають лише прошивку, підписану виробником. Оновлюйтеся через офіційний десктопний чи мобільний застосунок (або файлами з офіційного сайту, перевіреними так, як описує виробник) і ніколи — за посиланням із листа чи чату. Деякі моделі постачаються без прошивки й встановлюють її під час налаштування — це також підтверджує, що пристрій приймає підписаний код виробника. Якщо застосунок попереджає, що пристрій чи прошивка несправжні, зупиніться й зверніться до підтримки через офіційний сайт. Не «лагодьте» це інструментами з форумів.
Перевірте невеликий тестовий переказ на екрані пристрою
Перш ніж переводити заощадження, надішліть на новий гаманець невелику суму й виведіть її назад. Переконайтеся, що адреса отримання в застосунку збігається з адресою на екрані самого пристрою, а під час надсилання сума й адресат на екрані пристрою — саме ті, що ви задумали. Пристрій, який підписує без показу деталей, показує інші дані, ніж застосунок, чи поводиться дивно під час тесту, не повинен зберігати реальні кошти. Заодно цей крок підтверджує, що ваша паперова копія правильна, якщо ви потренуєтеся відновити гаманець на тому ж пристрої.
Знайте тривожні ознаки після налаштування і куди звертатися
Деякі атаки проявляються пізніше. Будьте пильні щодо:
- листів, SMS чи дзвінків про «відкликання», «заміну пристрою» чи «оновлення безпеки» з проханням повернути гаманець або ввести фразу (Keystone заявила, що не відкликає пристрої);
- посилки з гаманцем, якого ви не замовляли;
- «підтримки», яка першою пише вам, особливо в соцмережах.
Якщо підозрюєте підробку, припиніть користуватися пристроєм, переведіть кошти на гаманець, якому довіряєте (згенерувавши на ньому нову сід-фразу), і звертайтеся до виробника лише через його офіційний сайт. Ширший чек-лист щодо зберігання й резервних копій — у гайді як безпечно зберігати криптовалюту, а сценарії шахраїв зібрано в нашому гайді про криптошахрайства.
Часті запитання
Як зрозуміти, що мій апаратний гаманець підроблений?
Тривожні ознаки: покупка в неофіційного продавця, пошкоджена чи переклеєна упаковка, вже записана на картці фраза відновлення, вже налаштований пристрій і невдала перевірка автентичності в офіційному застосунку виробника. Будь-яка з них — привід зупинитися й звернутися до виробника.
Чи безпечно купувати апаратний гаманець на маркетплейсі?
Лише якщо продавець — офіційний магазин виробника або є в його списку авторизованих реселерів. Вживані пристрої та товари від невідомих продавців мають реальний ризик втручання.
Чи може підробний гаманець пройти перевірку автентичності?
Зазвичай ні, бо перевірка спирається на секретний ключ, який має бути лише у виробника. Але якщо цей ключ викрадено, як сталося з Keystone у жовтні 2026 року, підробки можуть її проходити, тому перевірку слід поєднувати з іншими кроками.
Що робити, якщо я підозрюю, що гаманець несправжній?
Припиніть ним користуватися, переведіть кошти на надійний гаманець із новою згенерованою сід-фразою і зверніться до виробника через його офіційний сайт. Ніколи не надсилайте пристрій чи фразу тим, хто першим вийшов на вас.
Матеріал має лише інформаційний характер і не є фінансовою порадою. Криптоактиви волатильні — ухвалюйте рішення самостійно. Застереження
Більше: Безпека
Усі →Читайте далі
Bitmine витрачає на викуп акцій більше, ніж на ETH, — мета 5% близько
Bitmine викупила акції на $45,9 млн, а ефіру купила лише на $24,5 млн (10 452 ETH). Тепер у неї 6,05 млн ETH, або 4,95% пропозиції. Чому скарбниці змінюють курс.
S&P Global закрила угоду з OpenZeppelin і ставить на ризик коду
S&P Global завершила купівлю компанії з безпеки смартконтрактів OpenZeppelin. Умови не розкриті; бібліотека OpenZeppelin Contracts лишається безплатною і відкритою.
Що таке біткоїн-скарбниця (treasury company)? mNAV і ризики
Що таке біткоїн-скарбниця, як Strategy і Strive фінансують покупки біткоїна, що означає mNAV і які ризики порівняно з купівлею BTC чи спотового ETF.