Баг Electrum дозволяв серверам красти BTC при прискоренні
Вразливість, виправлена в Electrum 4.8.3, дозволяла шкідливим серверам підсовувати фальшиві платежі, які користувачі підписували, підвищуючи комісію. Є жертва.
Редакція CryptoGroup · · 3 хв читання
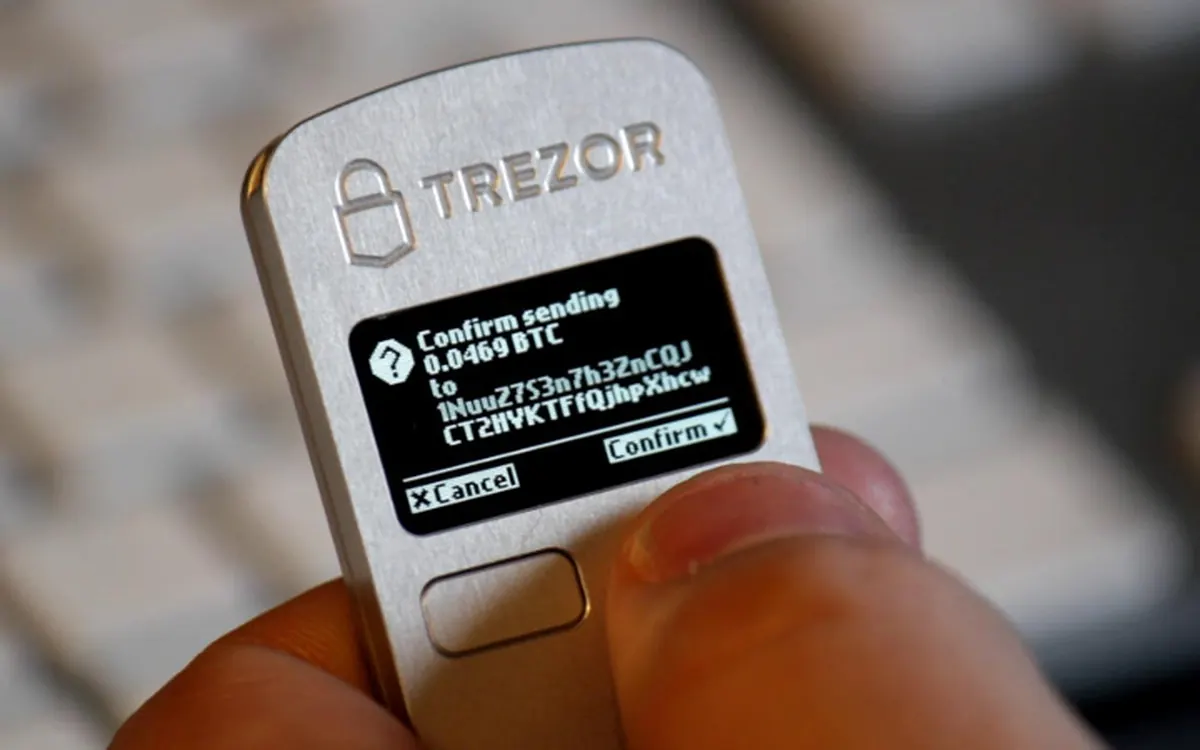
Electrum, один із найстаріших біткоїн-гаманців, повідомив, що вразливість, виправлена у версії 4.8.3, дозволяла шкідливим серверам обманом змусити користувачів підписати переказ своїх монет зловмисникові, коли ті намагалися прискорити платіж. Атаки вже відбувалися. Розробники розкрили проблему в суботу, 24 жовтня, у день виходу оновлення, пише CoinDesk.
Як працювала атака
Electrum — «легкий» гаманець: замість повного вузла біткоїна він запитує історію транзакцій у публічних серверів Electrum і через них же надсилає платежі. До версії 4.8.3 гаманець вірив серверам на слово щодо будь-якої непідтвердженої транзакції, що витрачала монети користувача, і не перевіряв підписи.
- Шкідливий сервер міг затримати справжній платіж і показати замість нього фальшиву транзакцію в очікуванні, яка відправляла монети зловмисникові з недійсними підписами — цього ніхто не помічав.
- Оскільки фальшивка була недійсною, вона ніколи не підтверджувалася. В одному з випадків вона взагалі не мала комісії, тож здавалася «застряглою».
- Коли користувач натискав підвищити комісію (Replace-by-Fee), Electrum створював нову транзакцію на основі фальшивої і коректно її підписував — і вона ставала дійсним платежем зловмисникові.
- Адреси атакувальника підбирали так, щоб останні чотири символи збігалися з правильними, тож побіжна перевірка не допомагала.
Два повідомлення в жовтні
Перше надійшло 11 жовтня від власника мультипідписного гаманця 2-з-3 із двома пристроями Trezor: він помітив в історії незнайому вихідну транзакцію, але про втрати не повідомляв. Другий користувач 18 жовтня розповів, що підвищив комісію для підміненої транзакції й утратив кошти. Скільки вкрадено і які сервери причетні, Electrum не уточнює.
Версія 4.8.3 додає перевірку підписів для непідтверджених транзакцій, що витрачають монети гаманця. Старіші версії залишаються вразливими при підключенні до шкідливого сервера; ті, хто працював лише з довіреними серверами, зокрема власними, не постраждали. Це той самий реліз, про який ми писали в суботу: він також виправив інші вразливості й відкликав довіру до сертифіката eMudhra.
Що робити
- Оновіться до Electrum 4.8.3 з офіційного сайту й перевірте підпис завантаження.
- Перед будь-яким підписом, зокрема підвищенням комісії, читайте адресу й суму повністю на екрані апаратного гаманця, а не лише перші й останні символи. Чому довіряти слід саме екрану пристрою, пояснюємо в гайді що таке апаратний гаманець.
- За можливості підключайте Electrum до власного сервера або одного сервера, якому довіряєте.
- Ніколи не підвищували комісію? Наш гайд як прискорити біткоїн-транзакцію пояснює Replace-by-Fee, CPFP і коли кожен спосіб безпечний.
Часті запитання
Яких версій Electrum це стосується?
Версії до 4.8.3 вірили серверам щодо непідтверджених транзакцій. Electrum 4.8.3, випущений 24 жовтня 2026 року, додає відсутню перевірку підписів.
Чи є постраждалі?
У жовтні Electrum отримав два повідомлення. Один користувач утратив кошти, підвищивши комісію для підміненої транзакції; суму не розкрито.
Чи небезпечний сам Replace-by-Fee?
Ні. RBF — стандартна функція біткоїна. Помилка полягала в тому, що Electrum будував заміну на основі фальшивої транзакції від шкідливого сервера.
Матеріал має лише інформаційний характер і не є фінансовою порадою. Криптоактиви волатильні — ухвалюйте рішення самостійно. Застереження
Більше: Безпека
Усі →Читайте далі
Як прискорити біткоїн-транзакцію, що застрягла: RBF і CPFP
Біткоїн-транзакція застрягла? Як працюють комісії, як прискорити переказ через Replace-by-Fee чи Child Pays for Parent, коли чекати й як уникнути шахраїв.
Біткоїн опустився нижче $80 000 на початку тижня ФРС
У понеділок біткоїн торгувався трохи нижче $80 000: трейдери знижують ризик перед рішенням ФРС у середу. Ефір і XRP втратили близько 3%, акції ШІ в Азії падали.
Канада про стейблкоїни: комісія до 1%, викуп за 3 дні
Проєкт канадських правил зобов'язує емітентів стейблкоїнів викуповувати будь-яку суму за номіналом за три робочі дні, з комісією до 1% і звітами Банку Канади.