Keystone уничтожит 18 835 кошельков после кражи ключа аутентификации
Хакеры украли ключ, которым Keystone подтверждает подлинность кошельков. Компания утилизирует 18 835 устройств и приостанавливает отгрузки. Кому нужна проверка.
Редакция CryptoGroup · · 3 мин чтения
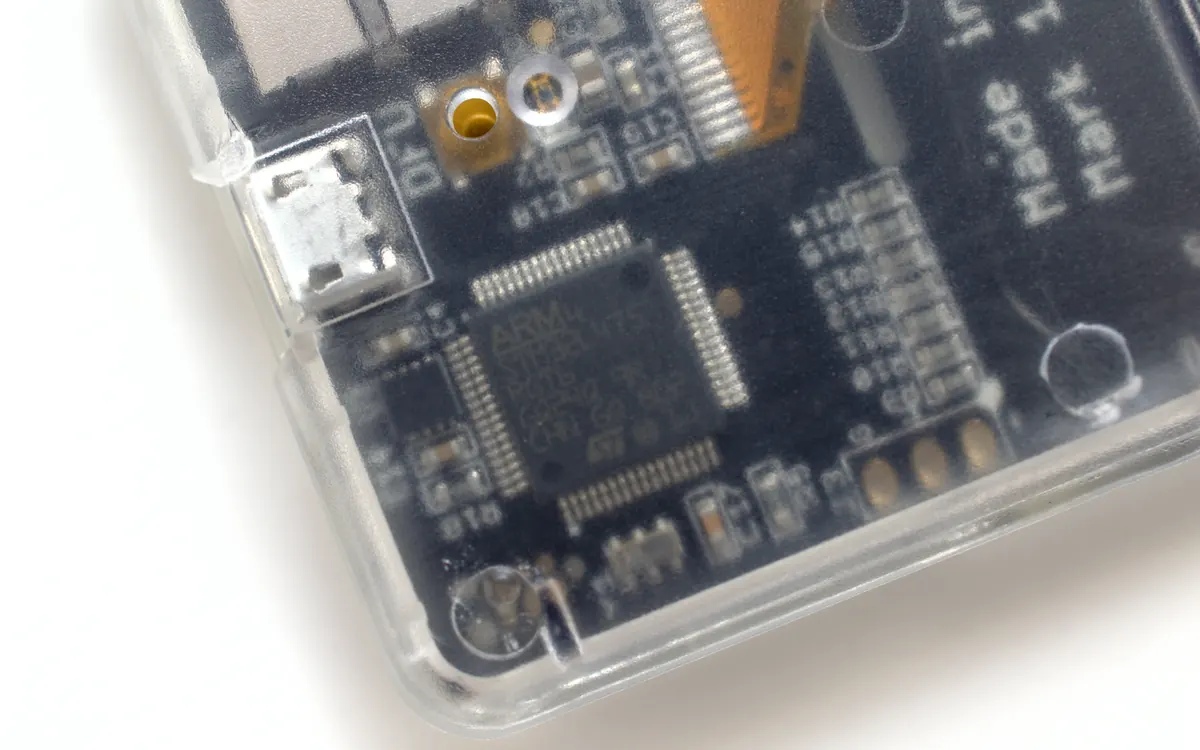
Производитель аппаратных кошельков Keystone сообщил, что взломщики его сайта на прошлой неделе украли и ключ, которым компания подтверждает подлинность своих устройств, — поэтому 18 835 кошельков со склада будут уничтожены. Подробности Keystone опубликовала в обновлении по инциденту 26 октября, сообщают The Defiant и crypto.news.
Что получили злоумышленники
- Точка входа: 20 октября атакующие проникли на официальный сайт Keystone через уязвимость в стороннем инструменте мониторинга данных.
- Данные клиентов: 25 964 записи покупок с именами, контактами, адресами доставки и деталями заказов за 2024–2026 годы, а также 12 873 записи неоплаченных оформлений. Всего в магазине Keystone на Shopify нашли 51 083 записи покупок, но персональные данные из 25 119 из них уже были удалены.
- Ключ WebAuth: ключ аутентификации, который записывают в каждый кошелёк Keystone на заводе и проверяют, когда покупатель сверяет устройство на сайте компании.
- Не украдено, по словам Keystone: фразы восстановления, приватные ключи, учётные данные кошельков, платёжные данные и номера документов.
Почему кража ключа проверки важна
Ключ WebAuth не участвует ни в создании сид-фразы, ни в выводе ключей, ни в подписи транзакций. Но с ним можно изготовить поддельные кошельки, которые пройдут официальную проверку подлинности Keystone, — то есть именно тот шаг, который должен отсеивать подделки. Поскольку после производства ключ нельзя стереть или перезаписать, Keystone:
- уничтожит все 18 835 устройств на складе со старым ключом;
- переведёт производство на новый ключ и приостановит отправку невыполненных заказов с сайта, продавая по предзаказу, пока не будут готовы новые устройства;
- сократит срок хранения данных клиентов со 180 до 90 дней — к этому вопросу покупатели возвращались, когда в утечке оказались старые заказы.
Что делать владельцам
Кошельки, полученные до 20 октября и проходящие аутентификацию, остаются безопасными, заверяет Keystone, и переводить средства не нужно. Если же вы получили устройство со старым ключом после 20 октября, обратитесь в поддержку Keystone за дополнительной проверкой, прежде чем заводить на него средства, — даже если проверка на сайте прошла успешно. Отзыва устройств нет: любого, кто просит отправить кошелёк обратно, считайте мошенником. Другие признаки поддельного устройства — в нашей пошаговой инструкции как проверить, что аппаратный кошелёк подлинный. И никому не показывайте свою сид-фразу.
Частые вопросы
Украли ли сид-фразы или приватные ключи Keystone?
Нет, по словам Keystone. Атакующие получили данные заказов и ключ аутентификации устройств WebAuth, который не используется для создания сид-фраз, вывода ключей или подписи транзакций.
Безопасно ли пользоваться моим кошельком Keystone?
Keystone говорит, что устройства, полученные до 20 октября и проходящие аутентификацию, безопасны. Устройства со старым ключом, полученные после 20 октября, стоит дополнительно проверить через поддержку Keystone.
Keystone отзывает кошельки?
Нет. Компания не будет просить клиентов возвращать устройства, а любой запрос на «отзыв» следует считать мошенничеством.
Материал носит информационный характер и не является финансовой рекомендацией. Криптоактивы волатильны — принимайте решения самостоятельно. Оговорка
Ещё: Безопасность
Все →Читайте дальше
Bitmine тратит на выкуп акций больше, чем на ETH, — цель 5% близко
Bitmine выкупила акции на $45,9 млн, а эфира купила лишь на $24,5 млн (10 452 ETH). У неё 6,05 млн ETH, или 4,95% предложения. Почему казначейства меняют курс.
S&P Global закрыла сделку с OpenZeppelin и ставит на риск кода
S&P Global завершила покупку компании по безопасности смарт-контрактов OpenZeppelin. Условия не раскрыты; библиотека OpenZeppelin Contracts остаётся бесплатной и открытой.
Что такое биткоин-казначейская компания? mNAV и риски
Что такое биткоин-казначейская компания, как Strategy и Strive финансируют покупки биткоина, что означает mNAV и какие риски по сравнению с BTC или спотовым ETF.