Челлендж «Steal My Bitcoin» на PHP взломан: что это доказывает
Исследователь взломал сервер челленджа «Steal My Bitcoin» через новые уязвимости PHP менее чем за три часа после того, как его сделали реалистичным. Почему это важно.
Редакция CryptoGroup · · 2 мин чтения
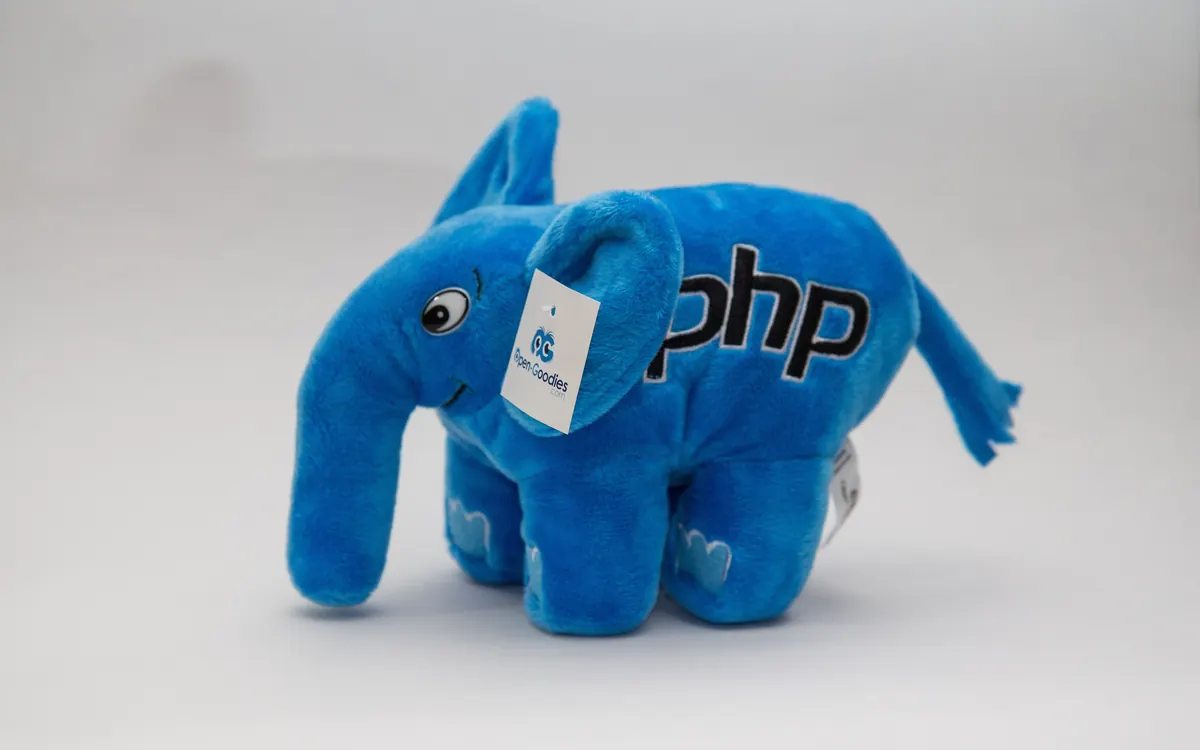
Публичный баунти, который должен был проверить, насколько опасны две только что раскрытые уязвимости PHP, наконец выигран: исследователь под ником «Killa» 25 октября выполнил код на сервере «Steal My Bitcoin» и извлёк скрытый ключ кошелька, пишет CryptoSlate. Организатор челленджа Джеймс Павур подтвердил атаку, сославшись на журналы сервера.
Что это был за челлендж
Конкурс появился после того, как 21 октября раскрыли CVE-2026-109618 и CVE-2026-109619 — две критические уязвимости PHP, которые, по словам исследователей, позволяют удалённо выполнять код на уязвимых серверах. Руководители по безопасности криптокомпаний призвали немедленно обновиться. Павур положил небольшой биткоин-приз на намеренно необновлённый сервер, чтобы проверить эти предупреждения, — и несколько дней сервер держался, что некоторые сочли доказательством преувеличения.
Как это было (UTC)
21 окт.
Уязвимости раскрыты
Опубликованы две критические уязвимости PHP с удалённым выполнением кода.
25 окт., ~13:00
Настройка исправлена
Павур добавляет доступную PHP-страницу; до этого сервер в основном отдавал обычный HTML через встроенный веб-сервер PHP.
25 окт., 15:47:38
Сервер взломан
Эксплойт Killa срабатывает и возвращает приватный ключ биткоин-кошелька.
Почему первые дни ничего не доказывали
Исследователи безопасности критиковали изначальную конфигурацию, потому что она почти не открывала уязвимый код. Сооснователь Hacktron Мохан «s1r1us» Педхапати назвал вывод о «преувеличении» «очень опасным нарративом» и предупредил, что из-за него компании могут откладывать обновления. К тому же на старте однопоточный сервер не выдерживал нагрузки. Как только появилась реалистичная страница, сервер пал менее чем за три часа.
Был и неожиданный поворот: ключ на сервере оказался не от того кошелька, поэтому приз 0,02511679 BTC Павуру пришлось перевести самому, пишет The Defiant. Killa опубликовал proof of concept на GitHub, хотя по записям не видно, провёл ли атаку автономный ИИ-инструмент.
Какой вывод
Если у вас что-то работает на PHP — в том числе платёжные плагины или собственные магазины, принимающие крипту, — обновляйтесь сейчас, а не ждите доказательств массовых атак. И никогда не держите ключи кошельков на веб-сервере: сбережения храните на аппаратном кошельке и следуйте нашему чек-листу как безопасно хранить криптовалюту. После громких новостей об уязвимостях часто появляются фишинговые схемы, так что стоит освежить и наш гайд как распознать криптомошенничество.
Материал носит информационный характер и не является финансовой рекомендацией. Криптоактивы волатильны — принимайте решения самостоятельно. Оговорка
Ещё: Безопасность
Все →Читайте дальше
S&P Global закрыла сделку с OpenZeppelin и ставит на риск кода
S&P Global завершила покупку компании по безопасности смарт-контрактов OpenZeppelin. Условия не раскрыты; библиотека OpenZeppelin Contracts остаётся бесплатной и открытой.
Что такое биткоин-казначейская компания? mNAV и риски
Что такое биткоин-казначейская компания, как Strategy и Strive финансируют покупки биткоина, что означает mNAV и какие риски по сравнению с BTC или спотовым ETF.
Что такое Travel Rule в крипте: пороги и кошельки
Travel Rule обязывает биржи передавать данные отправителя и получателя криптоперевода. Как это работает, пороги в ЕС, Британии и США и что это значит для вас.