Google показала банкам MPC-сервіс для зберігання криптовалюти
Google Multi-Party Compute ділить приватні ключі між окремими системами й перевіряє правила до підпису. Сервіс у закритому тесті, запуск — на початку 2027 року.
Редакція CryptoGroup · · 2 хв читання
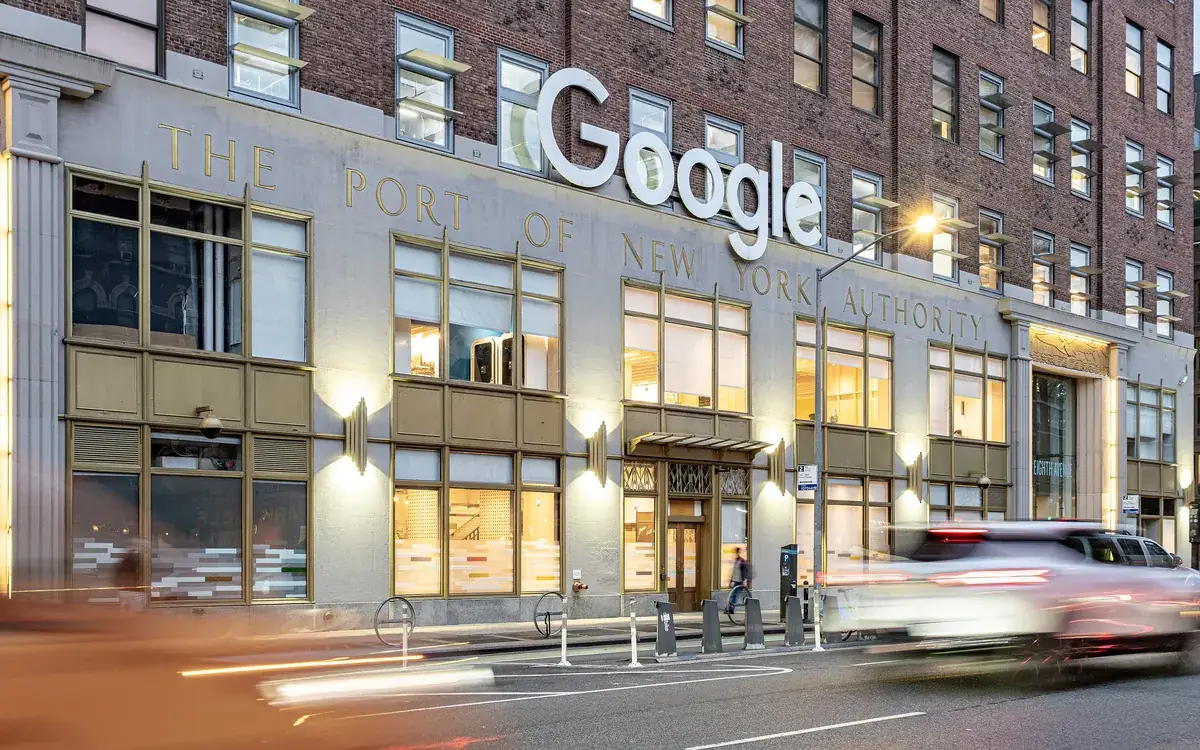
Google показує фінансовим установам систему зберігання криптовалюти, у якій повний приватний ключ ніколи не опиняється в одному місці. Продукт Google Multi-Party Compute (MPC) мали представити в середу на першому симпозіумі Google з цифрових активів у Нью-Йорку, повідомив CoinDesk. Він перебуває в закритому тестуванні: його пробують кілька неназваних партнерів і великих фінансових установ, а Alphabet уже захищає ним власні активи в Ethereum і Solana.
Як це працює
Хто має приватний ключ гаманця, той і може переказати кошти, а блокчейн-перекази зазвичай не скасовуються. Чому так, пояснюємо в гайді що таке приватний ключ. MPC усуває цю єдину точку відмови:
- Розділений ключ. Ключ існує лише у вигляді фрагментів, розкиданих по окремих системах; щоб підписати транзакцію, кілька з них мають працювати разом.
- Правила до підпису. Кожну транзакцію звіряють із політиками установи — лімітами чи обов'язковими погодженнями — ще до підпису.
- Контроль у клієнта. Google стверджує, що клієнти зберігають контроль над своїм ключовим матеріалом, а компанія не бачить частин ключа в незашифрованому вигляді, навіть коли вони лежать в інфраструктурі Google.
- Відновлення. Підпис, політики й відновлення ключа надаються одним сервісом, а не окремими частинами, які клієнти мусять поєднувати самі.
Google уже пропонує Cloud KMS і Cloud HSM для керування ключами, а 2023 року публікувала рекомендації з побудови MPC-систем, але каже, що це її перший спеціалізований MPC-продукт для зберігання криптоактивів. Комерційний запуск — на початку 2027 року, ціни не розкрито. Як банки й біржі зберігають монети клієнтів, пояснюємо в матеріалі що таке кастодіальне зберігання криптовалюти.
Чому саме зараз
Крадіжка ключів — найдорожча вразливість галузі. За даними Chainalysis, на скомпрометовані приватні ключі припало 43,8% криптовалюти, викраденої у 2024 році, а за даними DeFiLlama, близько 40% із $16,69 млрд, втрачених через злами й експлойти станом на червень, пов'язані саме з ключами. «Впровадження цифрових активів і токенізація підійшли до переломного моменту», — сказав Річ Відманн, директор зі стратегії цифрових активів Google Cloud.
Google також позиціонує сервіс як захист від атак із використанням ШІ, а згодом і квантових комп'ютерів, і каже, що з часом він зможе підтримувати постквантову криптографію. Поки ж захист спрямовано на викрадені облікові дані та несанкціоновані транзакції, а не на злам самої математики. Слабкі ключі — актуальна проблема: минулого тижня дослідники зламали вісім слабких ключів сертифікатів eMudhra. Одне обмеження лишається: перевірки політик не зупинять уповноваженого співробітника, якого ошукали й змусили погодити шкідливий переказ.
Матеріал має лише інформаційний характер і не є фінансовою порадою. Криптоактиви волатильні — ухвалюйте рішення самостійно. Застереження
Більше: Безпека
Усі →Читайте далі
Що таке Zcash (ZEC) і як працює його приватність
Zcash простими словами: екрановані та прозорі адреси, zk-SNARK, ліміт 21 млн ZEC, баг Orchard 2026 року й оновлення Ironwood, а також Zcash проти Monero.
Euronext зупинила Zcash ETP від CoinShares у день дебюту
Euronext призупинила торги Zcash ETP від CoinShares (ZCSH) у Парижі в день лістингу, пославшись на підтримку розрахунків у центральному депозитарії.
OKXICE: уже 33 відмови — JPMorgan, Coca-Cola і Dell проти
JPMorgan, Coca-Cola, Dell і ще чотири компанії заперечили проти торгівлі своїми токенізованими акціями на OKXICE: відмов уже 33, це майже половина першого списку.