Google показала банкам MPC-сервис для хранения криптовалюты
Google Multi-Party Compute делит приватные ключи между отдельными системами и проверяет правила до подписи. Сервис в закрытом тесте, запуск — в начале 2027 года.
Редакция CryptoGroup · · 2 мин чтения
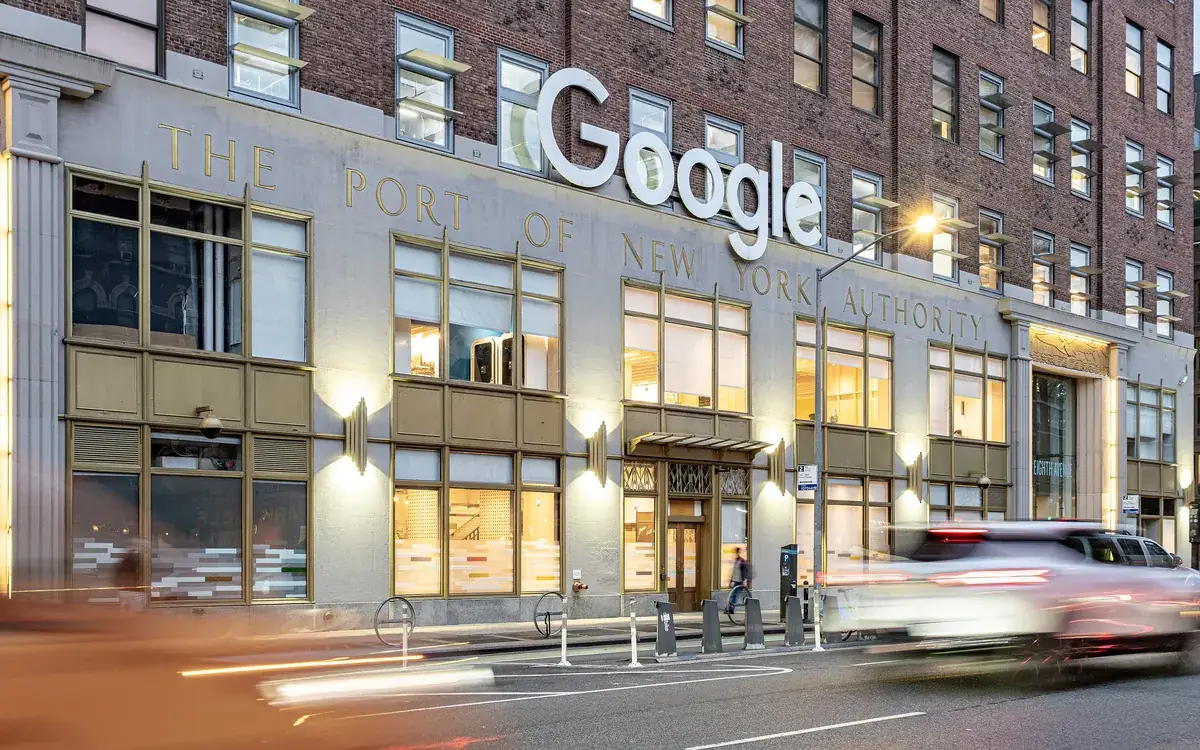
Google показывает финансовым учреждениям систему хранения криптовалюты, в которой полный приватный ключ никогда не оказывается в одном месте. Продукт Google Multi-Party Compute (MPC) должны были представить в среду на первом симпозиуме Google по цифровым активам в Нью-Йорке, сообщил CoinDesk. Он находится в закрытом тестировании: его пробуют несколько неназванных партнёров и крупных финансовых учреждений, а Alphabet уже защищает им собственные активы в Ethereum и Solana.
Как это работает
У кого приватный ключ кошелька, тот и может перевести средства, а блокчейн-переводы обычно нельзя отменить. Почему так, объясняем в гайде что такое приватный ключ. MPC устраняет эту единую точку отказа:
- Разделённый ключ. Ключ существует только в виде фрагментов, разнесённых по отдельным системам; чтобы подписать транзакцию, несколько из них должны сработать вместе.
- Правила до подписи. Каждую транзакцию сверяют с политиками учреждения — лимитами или обязательными согласованиями — ещё до подписи.
- Контроль у клиента. Google утверждает, что клиенты сохраняют контроль над своим ключевым материалом, а компания не видит частей ключа в незашифрованном виде, даже когда они лежат в инфраструктуре Google.
- Восстановление. Подпись, политики и восстановление ключа предоставляются одним сервисом, а не отдельными частями, которые клиенты должны собирать сами.
Google уже предлагает Cloud KMS и Cloud HSM для управления ключами, а в 2023 году публиковала рекомендации по построению MPC-систем, но говорит, что это её первый специализированный MPC-продукт для хранения криптоактивов. Коммерческий запуск — в начале 2027 года, цены не раскрыты. Как банки и биржи хранят монеты клиентов, объясняем в материале что такое кастодиальное хранение криптовалюты.
Почему именно сейчас
Кража ключей — самая дорогая уязвимость отрасли. По данным Chainalysis, на скомпрометированные приватные ключи пришлось 43,8% криптовалюты, украденной в 2024 году, а по данным DeFiLlama, около 40% из $16,69 млрд, потерянных из-за взломов и эксплойтов по состоянию на июнь, связаны именно с ключами. «Внедрение цифровых активов и токенизация подошли к переломному моменту», — сказал Рич Видманн, директор по стратегии цифровых активов Google Cloud.
Google также позиционирует сервис как защиту от атак с использованием ИИ, а позднее и квантовых компьютеров, и говорит, что со временем он сможет поддерживать постквантовую криптографию. Пока же защита нацелена на украденные учётные данные и несанкционированные транзакции, а не на взлом самой математики. Слабые ключи — актуальная проблема: на прошлой неделе исследователи взломали восемь слабых ключей сертификатов eMudhra. Одно ограничение остаётся: проверки политик не остановят уполномоченного сотрудника, которого обманом заставили одобрить вредоносный перевод.
Материал носит информационный характер и не является финансовой рекомендацией. Криптоактивы волатильны — принимайте решения самостоятельно. Оговорка
Ещё: Безопасность
Все →Читайте дальше
Что такое Zcash (ZEC) и как работает его приватность
Zcash простыми словами: экранированные и прозрачные адреса, zk-SNARK, лимит 21 млн ZEC, баг Orchard 2026 года и обновление Ironwood, а также Zcash против Monero.
Euronext остановила Zcash ETP от CoinShares в день дебюта
Euronext приостановила торги Zcash ETP от CoinShares (ZCSH) в Париже в день листинга, сославшись на поддержку расчётов в центральном депозитарии.
OKXICE: уже 33 отказа — JPMorgan, Coca-Cola и Dell против
JPMorgan, Coca-Cola, Dell и ещё четыре компании возразили против торговли своими токенизированными акциями на OKXICE: отказов уже 33, почти половина первого списка.