Чи можуть квантові комп'ютери зламати біткоїн? Ризики й захист
Що квантовий комп'ютер може і чого не може зробити з біткоїном: Шор проти Гровера, які монети мають відкриті ключі, реальні строки та як підготуватися.
Редакція CryptoGroup · · 5 хв читання
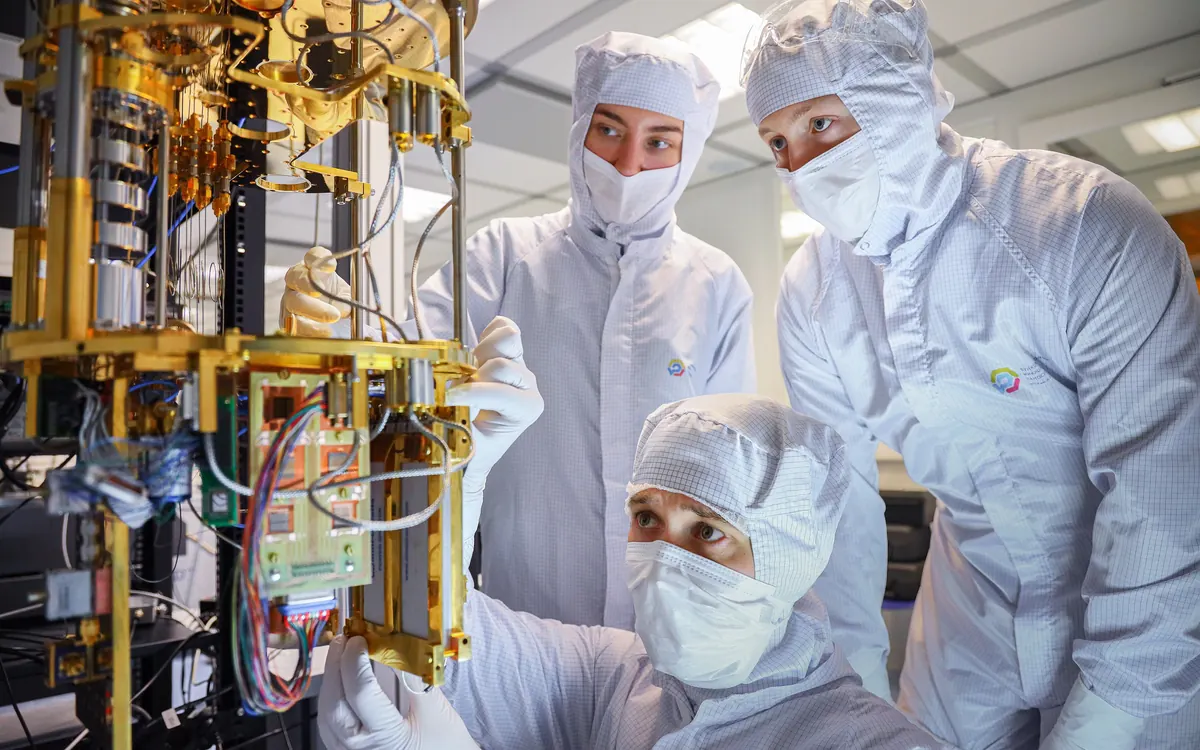
Коротка відповідь: не сьогодні й, імовірно, не найближчими роками, але достатньо великий квантовий комп'ютер теоретично може зламати цифрові підписи, які захищають біткоїн, тому розробники вже готують рішення. Загроза дуже конкретна. Квантова машина не «зламає блокчейн» і не перепише його історію. Вона могла б, у принципі, обчислити приватний ключ із публічного — і витратити чужі монети.
У цьому поясненні — як це працювало б, які монети найвразливіші, які строки обговорюють і що можуть зробити власники. Матеріал освітній і не є інвестиційною порадою.
Як біткоїн захищено сьогодні
Біткоїн спирається на два типи криптографії:
- Цифрові підписи (ECDSA і, з часу Taproot, Schnorr — обидва на кривій secp256k1). Приватний ключ підписує транзакцію, а будь-хто може перевірити підпис за публічним ключем. Звичайні комп'ютери не можуть обернути цю математику й отримати приватний ключ із публічного.
- Хеш-функції (SHA-256 і RIPEMD-160). На них тримається майнінг, і вони перетворюють публічні ключі на коротші адреси, якими ви ділитеся.
Квантові комп'ютери атакують ці два рівні зовсім по-різному.
Алгоритм Шора: справжня загроза
1994 року математик Пітер Шор опублікував алгоритм, який дає квантовому комп'ютеру змогу розв'язувати задачі, що лежать в основі RSA та криптографії на еліптичних кривих, незрівнянно швидше за будь-яку класичну машину. Криптографічно значущий квантовий комп'ютер із цим алгоритмом міг би взяти публічний ключ біткоїна, обчислити приватний і підписувати транзакції замість власника.
Проблема в масштабі. Сучасні процесори мають від приблизно сотні до близько тисячі «шумних» фізичних кубітів. Для злому кривої біткоїна потрібні тисячі кубітів із корекцією помилок, що працюють годинами чи днями. У березні дослідники Google оцінили, що машина з менш ніж 500 000 фізичних кубітів могла б це зробити за певних припущень; раніші оцінки сягали мільйонів. Кожен апаратний крок, як нещодавній результат Google Willow з «магічними станами», трохи скорочує розрив, але машини такого розміру ніхто й близько не показав.
Алгоритм Гровера: значно менш страшний
Алгоритм Гровера прискорює перебір, але лише квадратично. Для SHA-256 це приблизно як удвічі зменшити рівень безпеки — запас лишається величезним. У майнінгу квантові машини також були б повільними й дорогими порівняно зі спеціалізованими ASIC-майнерами. Тож більшість дослідників вважає слабким місцем підписи, а не майнінг.
Які монети вразливі?
Важливо, чи видно ваш публічний ключ у блокчейні:
| Публічний ключ видно? | Квантовий ризик | |
|---|---|---|
| Ранні виходи pay-to-public-key (2009–2010) | Так, від початку | Найвищий |
| Адреса, з якої вже витрачали й використовують повторно | Так, після першої витрати | Високий |
| Виходи Taproot (P2TR) | Так, у блокчейні є змінений ключ | Високий |
| Невикористані адреси P2PKH або SegWit | Ні, лише хеш до витрати | Нижчий |
Quantum Alliance — група компаній із криптобезпеки — оцінює, що близько 6,4 млн BTC, приблизно 30% пропозиції, лежать на адресах із відкритими публічними ключами, зокрема близько 1,1 млн BTC, які приписують Сатоші Накамото (наш матеріал). Навіть «приховані» ключі ненадовго розкриваються під час витрати, поки транзакція чекає підтвердження, тож у довгостроковій перспективі кожній монеті потрібен квантовобезпечний «дім».
Коли це може статися?
Ніхто не знає. Оцінки в нещодавніх публікаціях коливаються від 2028–2029 років у найсміливіших прогнозах до понад десяти років в обережних, а кілька експертів чесно кажуть: «невідомо». Саме через цю невизначеність кастодіани, як-от Coinbase, наполягають, що міграцію треба починати вже зараз: оновлення глобальної мережі триває роками.
Як біткоїн може стати квантовобезпечним
- Нові схеми підпису. 2024 року американський інститут стандартів NIST опублікував перші постквантові стандарти, зокрема схеми підпису ML-DSA та SLH-DSA. Їхні підписи значно більші за 64-байтні підписи Schnorr у біткоїні — часто кілька кілобайтів, — що впливає на комісії та місце в блоках.
- Софтфорк із новими типами виходів. Пропозиції на кшталт BIP-360 дозволили б переводити монети на адреси, які витрачаються квантовостійкими підписами.
- Період міграції. Гаманцям, біржам і кастодіанам довелося б переміщувати кошти — як під час переходу на SegWit, тільки ставки вищі.
- Рішення щодо втрачених монет. Найскладніше питання — що робити з монетами, власники яких їх ніколи не перемістять. Ідеї — від «залишити як є» до заморожування чи поступового вимкнення вразливих виходів, що суперечить обіцянці біткоїна: ніхто не може конфіскувати кошти.
Інші мережі мають ту саму проблему. Акаунти Ethereum розкривають публічний ключ із першою транзакцією, Starknet голосував за постквантовий шлях, а розробники Zcash працюють над квантовим захистом приватних обмінів.
Що можна зробити вже зараз
- Не панікуйте й не поспішайте продавати. Практичної квантової атаки сьогодні немає.
- Не використовуйте адреси повторно. Сучасні гаманці дають нову адресу для кожного отримання — користуйтеся цим.
- Оновлюйте програми гаманців і прошивку апаратних гаманців, щоб перейти на квантовобезпечні типи адрес, коли вони з'являться. Див. що таке апаратний гаманець і як безпечно зберігати криптовалюту.
- Остерігайтеся «квантовозахищених» пропозицій. Токени чи сервіси, які обіцяють захистити ваші монети в обмін на сід-фразу, — шахрайство; див. як розпізнати криптошахрайство.
Часті запитання
Чи може квантовий комп'ютер украсти біткоїни сьогодні?
Ні. Жодна наявна машина навіть близько не є достатньо великою чи надійною, щоб вивести приватний ключ біткоїна з публічного.
Чи зламають квантові комп'ютери майнінг біткоїна?
Малоймовірно. Алгоритм Гровера дає лише квадратичне прискорення проти хешування, а спеціалізовані майнінгові чипи лишатимуться значно практичнішими.
Чи в безпеці мої монети, якщо я ніколи не використовував адресу повторно?
Вони менш вразливі, бо до витрати в блокчейні є лише хеш вашого публічного ключа. Але в довгостроковій перспективі їх усе одно доведеться перевести на квантовостійкі адреси.
Чи змінює біткоїн свою криптографію?
Пропозиції є, наприклад BIP-360, але жодну не ухвалено. Будь-яка зміна потребує широкої згоди розробників, майнерів, гаманців, бірж і користувачів.
Матеріал має лише інформаційний характер і не є фінансовою порадою. Криптоактиви волатильні — ухвалюйте рішення самостійно. Застереження
Більше: Безпека
Усі →Читайте далі
Zcash: окремий ключ для кожного обміну проти квантового стеження
Zakura хоче дати кожному обміну ZEC через NEAR Intents власний ключ перегляду, щоб майбутній квантовий комп'ютер не відновив історію гаманця з однієї адреси.
Біткоїн підріс до ~$82 500: ВВП Китаю підтримав азійські акції
Біткоїн додав 1,3% за добу, а ф'ючерси на Nasdaq, Nikkei і Kospi відскочили після того, як Китай повідомив про зростання ВВП на 4,5% у III кварталі.
Crypto.com і Novig судяться з Міссурі; Kalshi та Polymarket чекають
Дві з шести платформ прогнозів, яким Міссурі звелів згорнути спортивні контракти, пішли до суду. Kalshi, Polymarket, Robinhood і Underdog поки чекають.